
8移动互联网行业漏洞统计本周重要漏洞安全告警
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
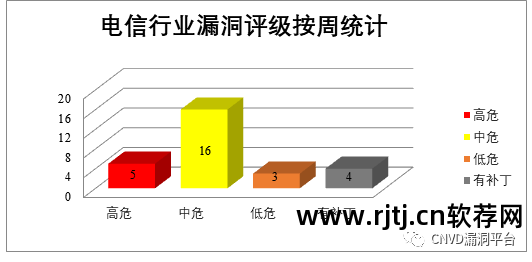
图7 电信行业漏洞统计

图8 移动互联网行业漏洞统计

图9 工控系统行业漏洞统计
本周重要漏洞安全警报
本周,CNVD 整理并发布了以下重要安全漏洞信息。
1、Oracle产品安全漏洞
Oracle电子商务套件是在原有应用程序(ERP)的基础上进行的扩展,包括ERP(企业资源计划管理)、HR(人力资源管理)、CRM(客户关系管理)等管理软件的集合。 无缝集成到一套管理套件中。 Oracle应用程序框架是Oracle公司开发的专有框架,用于Oracle电子商务套件(Oracle E-Business Suite)中的应用程序开发。 Oracle Universal Work Queue 是一种灵活的工作演示和访问工具,可提供集中的工作视图和访问。 Oracle Sales Offline是离线销售管理软件之一。 Oracle Incentive Compensation是全球可变薪酬管理软件之一,可以自动为员工和合作伙伴设计、管理和分析基于激励的薪酬计划0day安全:软件漏洞分析技术(第2版),从而有效促进企业目标的实现。 Oracle Trade Management 是支持迭代销售模型的销售应用程序之一。 Oracle 应用管理器 (OAM) 允许管理员从 HTML 控制台管理 Oracle E-Business Suite 系统。 本周,上述产品中披露了多个漏洞,这些漏洞可能允许攻击者获得对 Oracle Trade Management 可访问的数据子集的未经授权的读取访问权限,以及对 Oracle Applications Manager 可访问的某些数据的未经授权的访问权限。 更新、插入或删除访问,导致Oracle应用框架部分拒绝服务(部分DOS)等。
CNVD 中包含的相关漏洞包括:Oracle E-Business Suite 拒绝服务漏洞(CNVD-2022-02347、CNVD-2022-02348)、Oracle E-Business Suite 未经授权的访问漏洞(CNVD-2022-02349、CNVD-2022-02351) 、CNVD-2022-02350、CNVD-2022-02353、CNVD-2022-02352、CNVD-2022-02357)。 其中,“Oracle E-Business Suite未经授权访问漏洞(CNVD-2022-02349、CNVD-2022-02357)”的总体评级为“高风险”。 目前,厂商已经针对上述漏洞发布了补丁。 CNVD提醒用户及时下载补丁更新,避免与漏洞相关的网络安全事件。
参考链接:
2. Adobe产品安全漏洞
Adobe Dimension 是美国 Adobe 公司的一套 2D 和 3D 合成设计工具。 Adobe Prelude是美国Adobe公司出品的一套视频素材剪辑编辑工具。 该产品可以对视频素材进行编辑、排序和注释。 本周,上述产品中披露了多个漏洞,攻击者可利用这些漏洞在当前用户的上下文中执行任意代码,从而导致敏感内存泄漏。
CNVD 中包含的相关漏洞包括:Adobe Dimension 内存损坏漏洞、Adobe Dimension 越界读取漏洞(CNVD-2022-02631、CNVD-2022-02635、CNVD-2022-02636)、Adobe Dimension 越界写入漏洞漏洞(CNVD-2022-02634、CNVD-2022-02633)、Adobe Prelude 内存损坏漏洞(CNVD-2022-02637、CNVD-2022-02638)。 其中,综合了“Adobe Dimension 内存损坏漏洞、Adobe Dimension 越界写入漏洞(CNVD-2022-02634、CNVD-2022-02633)、Adobe Prelude 内存损坏漏洞(CNVD-2022-02637、CNVD- 2022-02638)”评级为“高风险”。 目前0day安全:软件漏洞分析技术(第2版),厂商已经针对上述漏洞发布了补丁。 CNVD提醒用户及时下载补丁更新,避免与漏洞相关的网络安全事件。
参考链接:
3. Apache产品安全漏洞
Apache Kylin 是美国 Apache 基金会的开源分布式分析数据仓库。 该产品主要提供Hadoop/Spark上的SQL查询接口、多维分析(OLAP)等功能。 Apache Avro 是美国 Apache 基金会的数据序列化系统。 为Apache Hadoop提供数据序列化和数据交换服务。 Apache HTTP Server 是美国 Apache 基金会的开源 Web 服务器。 该服务器快速、可靠且可通过简单的 API 进行扩展。 Apache NiFi是美国Apache基金会的数据处理和分发系统。 该系统主要用于数据路由、转换和系统中介逻辑。 本周,上述产品被披露存在多个漏洞。 攻击者可以利用这些漏洞检测服务器内网资源,分配过多资源,造成拒绝服务,并在Kylin服务器进程中执行黑客控制的恶意MySQL服务器中的任意代码。
CNVD 包含的相关漏洞包括:Apache Kylin 输入验证错误漏洞、Apache Kylin 操作系统命令注入漏洞、Apache Kylin 服务器请求伪造漏洞、Apache Kylin 权限和访问控制问题漏洞、Apache Avro 资源管理错误漏洞、Apache HTTP Server 目录遍历漏洞漏洞、Apache NiFi 操作系统命令注入漏洞、Apache HTTP Server ap_escape_quotes 缓冲区溢出漏洞。 上述漏洞总体评级为“高风险”。 目前,厂商已经针对上述漏洞发布了补丁。 CNVD提醒用户及时下载补丁更新,避免与漏洞相关的网络安全事件。
参考链接:
4. Trendnet产品的安全漏洞
Trendnet AC2600 TEW-827DRU 是一款无线路由器。 本周,上述产品中披露了多个漏洞,攻击者可以通过这些漏洞强制更改管理员密码、通过Bittorent Web客户端访问和修改设置和文件、提供格式错误的参数以root用户身份注入命令等。
CNVD中包含的相关漏洞包括:Trendnet AC2600 TEW-827DRU身份验证绕过漏洞、Trendnet AC2600 TEW-827DRU访问控制错误漏洞、Trendnet AC2600 TEW-827DRU数据伪造问题漏洞、Trendnet AC2600 TEW-827DRU命令注入漏洞(CNVD-2022 -03198) ,CNVD-2022-03200)、Trendnet AC2600 TEW-827DRU 信任管理问题漏洞、Trendnet AC2600 TEW-827DRU 拒绝服务漏洞、Trendnet AC2600 TEW-827DRU 加密问题漏洞。 除“Trendnet AC2600 TEW-827DRU访问控制错误漏洞和Trendnet AC2600 TEW-827DRU数据伪造问题漏洞”外,其余漏洞总体评级为“高危”。 目前,厂商已经针对上述漏洞发布了补丁。 CNVD提醒用户及时下载补丁更新,避免与漏洞相关的网络安全事件。
参考链接:
5. Google Chrome越界写入漏洞(CNVD-2022-02736)
Google Chrome 是美国谷歌公司推出的网络浏览器。 本周,谷歌浏览器被曝存在越界写入漏洞。 攻击者可以利用此漏洞在系统上执行任意代码。 目前,厂商尚未针对上述漏洞发布补丁。 CNVD提醒用户随时关注厂商主页,获取最新版本。
参考链接:
摘要:本周,Oracle 产品中披露了多个漏洞,这些漏洞可能允许攻击者获得对 Oracle Trade Management 可访问的数据子集的未经授权的读取访问权限,以及对 Oracle Applications Manager 可访问的某些数据的未经授权的访问权限。 授权更新、插入或删除访问,导致Oracle Application framework等部分拒绝服务(部分DOS)。此外,Adobe、Apache、Trendnet等产品中还披露了多个漏洞。 攻击者可以利用该漏洞在当前用户上下文中执行任意代码,造成敏感内存泄漏,执行任意代码,检测服务器内网资源并分配资源。 资源过多导致拒绝服务等。此外,Google Chrome 被曝存在越界写入漏洞。 攻击者可以利用此漏洞在系统上执行任意代码。 建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证
本周,CNVD建议关注以下公开的漏洞攻击验证情况。
1.外脉Super Cms跨站脚本漏洞(CNVD-2022-02739)
验证描述
外卖Super Cms是一款外卖点餐系统。
waimai Super Cms 中存在跨站脚本漏洞。 该漏洞源于产品的 /admin.php?&m=Public&a=login 链接未能正确处理输入数据。 攻击者可以利用此漏洞导致客户端代码执行。
验证消息
概念验证链接:
参考链接:
信息提供者
北京天融信网络安全技术有限公司
注:以上验证信息(方法)可能具有攻击性,仅供安全研究之用。 请用户加强漏洞防范,并尽快下载相关补丁。
关于 CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的信息安全漏洞信息共享知识库。 它致力于建立民族团结。 信息安全漏洞收集、发布、验证、分析的应急响应系统。
关于CNCERT
国家计算机网络应急响应技术协调中心(简称“国家互联网应急响应中心”,英文缩写为CNCERT或CNCERT/CC)成立于2002年9月,是一家民间、非营利性的网络安全机构技术中心。 它是我国的网络安全应急响应中心。 系统的核心协调机构。
作为国家应急中心,CNCERT的主要职责是:按照“主动预防、及时发现、快速响应、确保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置,并维护国家公共卫生。 互联网安全保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991537